Technology · India Bureau
कृत्रिम बुद्धिमत्ता से खुला स्रोत दोष ढूंढना आसान, सुधार मुश्किल
IBM और Red Hat की रिपोर्ट में कहा गया है कि कृत्रिम बुद्धिमत्ता सॉफ्टवेयर की कमजोरियों का पता लगाना आसान बना रही है। लेकिन समय पर पैच न आना, सीमित संसाधन और सॉफ्टवेयर निर्भरताओं की कम दृश्यता गंभीर जोखिम बनी हुई है।
LSN India ·
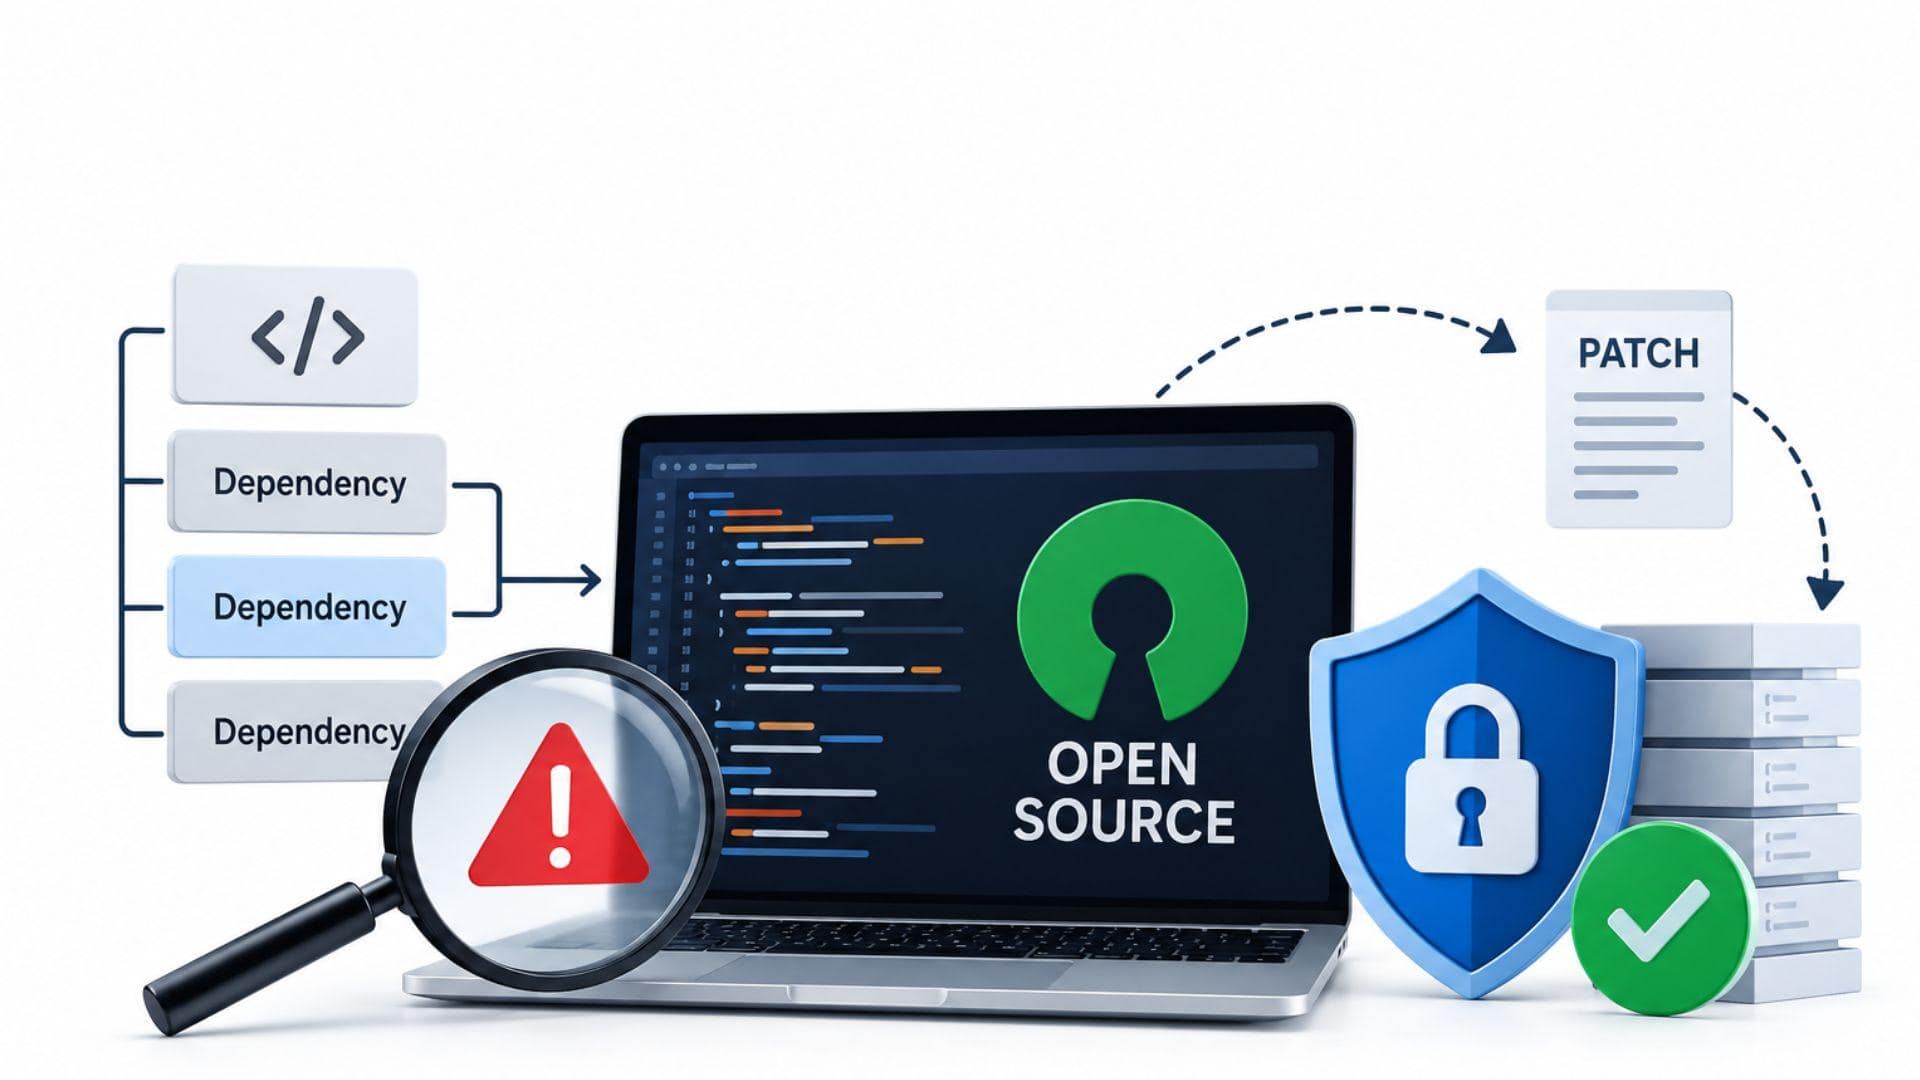
खुले स्रोत सॉफ्टवेयर की सुरक्षा में एक महत्वपूर्ण विरोधाभास सामने आया है। जहां कृत्रिम बुद्धिमत्ता तकनीक कोड में कमजोरियों और दोषों की खोज में तेजी ला रही है, वहीं इन समस्याओं को ठीक करना उतना ही मुश्किल बना हुआ है।
IBM और Red Hat द्वारा जारी नई रिपोर्ट के अनुसार, AI उपकरण सुरक्षा खामियों की पहचान करने में अधिक कुशल साबित हो रहे हैं। इससे कमजोरियां तेजी से सामने आ रही हैं। हालांकि, यह क्षमता एक नई चुनौती भी पेश कर रही है - पहचानी गई खामियों को ठीक करने की गति समस्याओं की खोज की गति से बहुत पीछे है।
रिपोर्ट में तीन प्रमुख बाधाओं की पहचान की गई है जो पैच वितरण में देरी का कारण बन रहे हैं। सबसे पहले, खुले स्रोत परियोजनाओं के रखरखाव के लिए सीमित संसाधन उपलब्ध हैं। दूसरा, सॉफ्टवेयर निर्भरताओं के बारे में दृश्यता का अभाव समस्या को और जटिल बनाता है। तीसरा, सुरक्षा पैच प्रदान करने में असमन्वय और देरी बनी रहती है।
इस स्थिति से निपटने के लिए विशेषज्ञ खुले स्रोत समुदाय में अधिक निवेश, बेहतर समन्वय ढांचे और सॉफ्टवेयर आपूर्ति श्रृंखला की पारदर्शिता बढ़ाने की मांग कर रहे हैं। डिजिटल बुनियादी ढांचे पर निर्भर एक विश्व में यह सुनिश्चित करना आवश्यक है कि सुरक्षा दोषों की खोज और उन्हें ठीक करने के बीच का अंतराल कम हो।